Як перевірити коротке посилання перед переходом
Вставте коротке посилання в сервіс розгортання: він покаже кінцеву адресу і чи не позначений сайт як небезпечний, а сторінка на вашому телефоні не відкриється. Нижче є ознаки фішингу і план дій, якщо ви вже перейшли.
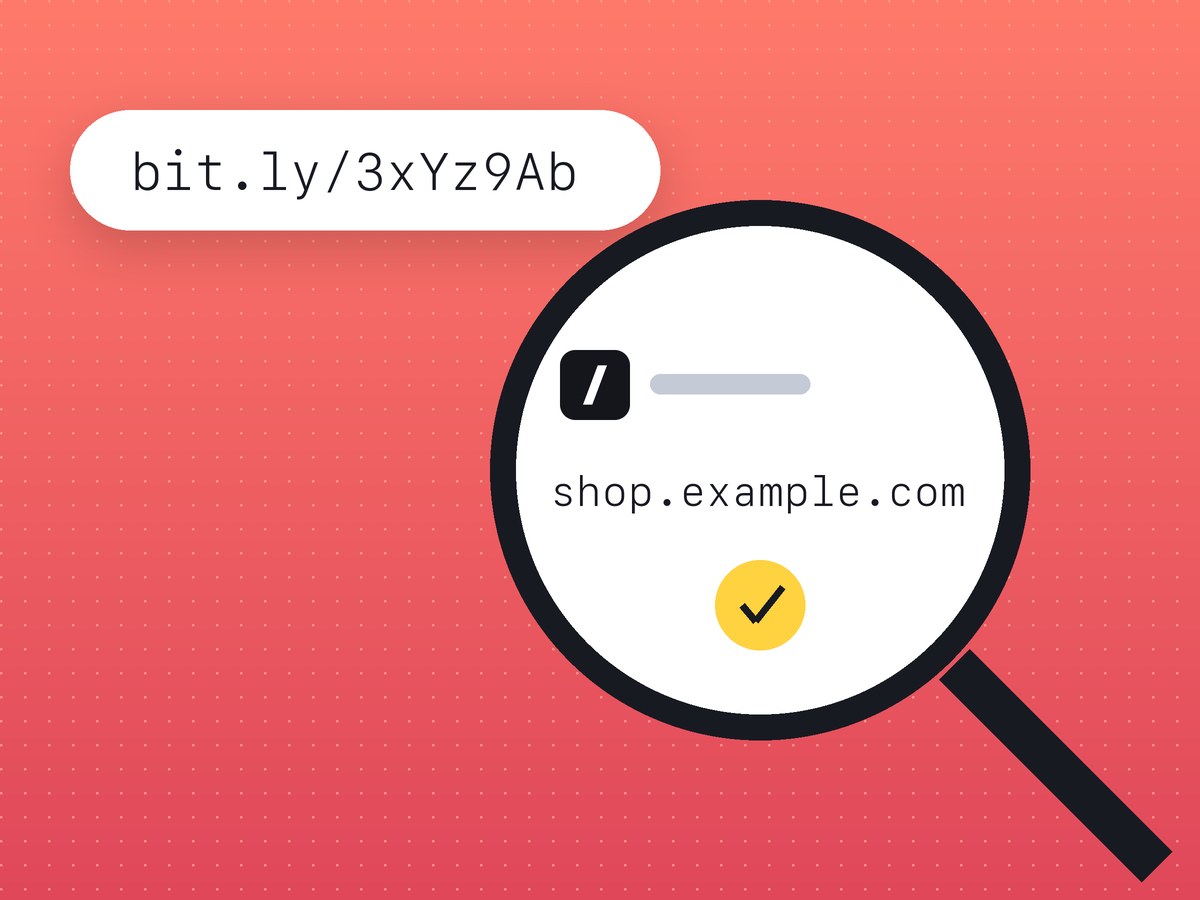
Не натискайте коротке посилання з неочікуваного SMS чи повідомлення, поки не побачите кінцеву адресу. Скопіюйте його і вставте в сервіс розгортання: він покаже, куди веде посилання і чи не позначений сайт як небезпечний. На lnk.ua можна перевірити, куди веде коротке посилання будь-якого сервісу, включно з bit.ly чи TinyURL.
Чому шахраї люблять короткі посилання
У чесній розсилці магазину і у фішингу коротке посилання виглядає однаково: bit.ly/3xYz або lnk.ua/Xk7pQ2mZa. Справжнього домену не видно. За кодом з дев'яти символів може стояти privat24-bonus.online чи novaposhta-dostavka.top, і з самого повідомлення ви цього не дізнаєтеся. Коли посилання розгорнути, адресу видно цілком, і підробку зазвичай можна впізнати за доменом.
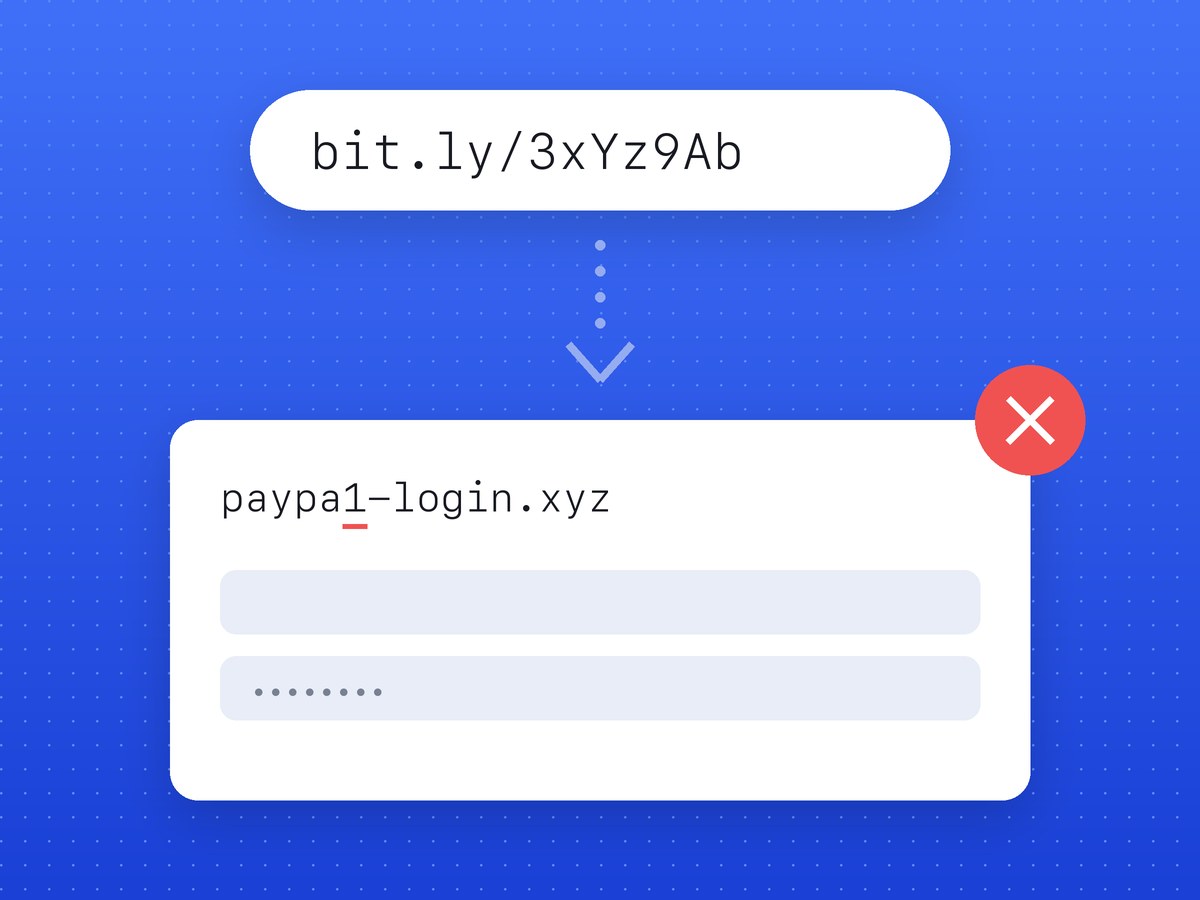
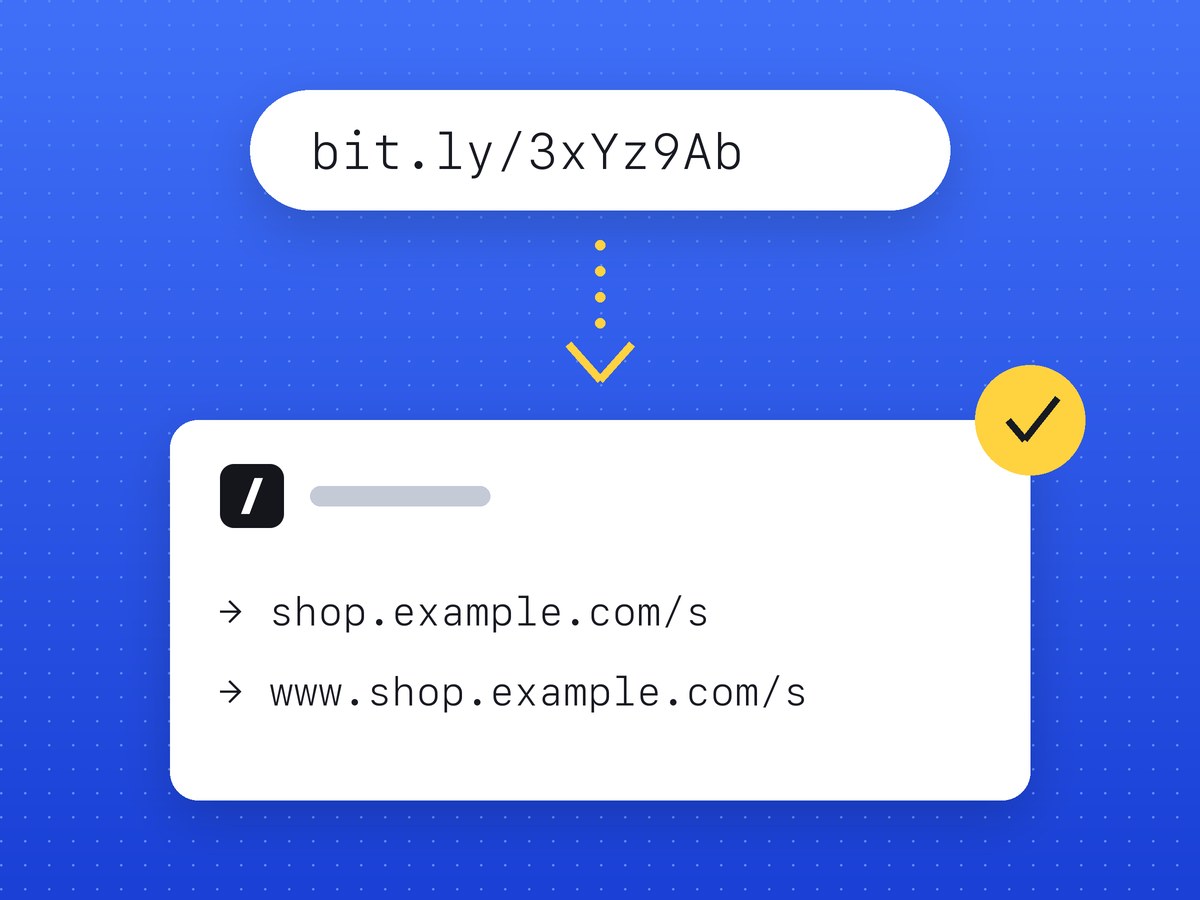
Держспецзв'язку і Кабмін радять: «Завжди перевіряйте подібні посилання перед тим, як натискати», а також «уникайте підозрілих доменів з орфографічними помилками або випадковими символами» (kmu.gov.ua).
Найчастіше в Україні трапляються такі схеми:
- SMS «від Нової пошти»: посилка затримана, доплатіть 15 грн за доставку;
- повідомлення «від банку» про заблоковану картку;
- «виплата від держави» або «допомога через Дію»;
- покупець на OLX надсилає посилання, щоб ви «отримали оплату за товар»;
- QR-код на паркоматі, у ліфті чи на оголошенні, наклеєний поверх справжнього.
Камера телефона показує адресу з QR-коду ще до переходу. Якщо там незнайоме коротке посилання, спершу розгорніть його.
У всіх цих схемах посилання веде на копію знайомого сайту. Там просять номер картки, термін дії, CVV або код з SMS.
Як подивитися, куди веде посилання, не відкриваючи його
Розгорнути посилання онлайн
Утримуйте палець на посиланні і виберіть «Копіювати» (саме так, «Відкрити» не натискайте). Вставте його в поле сервісу розгортання. Ви побачите:
- кінцеву адресу, куди потрапить людина;
- увесь ланцюжок переходів, якщо посилання проходить через кілька скорочувачів;
- позначку, якщо адресу вже знають як небезпечну.
Сервіс звертається до посилання зі свого сервера, тому на вашому телефоні сторінка не завантажується.
Відповідь «загроз не знайдено» ще не означає, що сайт безпечний. Нові фішингові сайти з'являються щодня і потрапляють у бази із запізненням на години або дні. Тож дивіться і на сам домен, про це наступний розділ.
Попередній перегляд у самому скорочувачі
Деякі скорочувачі показують сторінку з інформацією про посилання, якщо дописати до нього символ, наприклад «+». Так працюють не всі, і правила змінюються, тому сервіс розгортання надійніший.
З довгим натисканням у браузері телефона будьте обережні: віконце попереднього перегляду, яке тоді з'являється, вже завантажує сторінку.
Перевірити кінцеву адресу
Знаючи кінцеву адресу, перевіряйте саме її:
- Google Transparency Report показує, чи позначив Google сайт як небезпечний;
- VirusTotal проганяє адресу через десятки антивірусних баз.
Якщо вставити туди коротке посилання, ці сервіси оцінять домен скорочувача, а сайт за ним залишиться неперевіреним.
Ознаки фішингу на сторінці призначення
Навіть коли жоден сервіс загроз не знайшов, зупиніться, якщо помітили щось із цього списку.
- Домен з помилкою або зайвим словом:
privatbank-ua.top,monobank.com.ua-pay.top,novaposhta.delivery-ua.site. Справжній домен стоїть останнім перед першою «/». Уprivatbank.ua.secure-login.comцеsecure-login.com. - Змішані алфавіти. Латинська «a» і кирилична «а» на екрані однакові. Якщо розгорнута адреса починається з
xn--, придивіться уважніше. - Сторінка просить CVV, PIN, код з SMS або пароль від банкінгу. Банк ніколи не питає їх через посилання.
- «Щоб отримати гроші, введіть дані картки». Для зарахування досить номера картки, термін дії і CVV для цього не потрібні.
- Вас квапить таймер: «протягом 30 хвилин», «інакше посилку повернуть», «рахунок буде заблоковано».
- Сайт пропонує завантажити
.apkчи «оновлення застосунку» в обхід App Store і Google Play.
Якщо ви вже перейшли або ввели дані
Сам перехід здебільшого нічим не загрожує. Небезпечне те, що ви ввели або встановили.
- Ввели дані картки чи код з SMS? Одразу телефонуйте в банк за номером на звороті картки і блокуйте її, не чекаючи списання.
- Ввели пароль? Змініть його на цьому сайті і всюди, де він повторювався, і ввімкніть двофакторну автентифікацію.
- Встановили файл чи застосунок? Вимкніть інтернет на телефоні, видаліть застосунок і перевірте телефон антивірусом. Якщо на ньому є банківські застосунки, повідомте банк.
- Збережіть скриншот повідомлення, номер відправника і саме посилання, а тоді напишіть у кіберполіцію через cyberpolice.gov.ua.
- Якщо повідомлення надіслав хтось із ваших контактів, попередьте близьких: його акаунт, найімовірніше, зламали.
Як повідомити про шкідливе посилання lnk.ua
Адреси, які скорочують через lnk.ua, перевіряються на шкідливі сайти. Як саме, описано на сторінці як lnk.ua захищає свої посилання.
Жодна автоматична перевірка не ловить усього: сайт може стати шкідливим пізніше, а свіжий фішинг потрапляє в бази не одразу. Тут допомагають скарги.
Якщо посилання lnk.ua веде на шахрайський чи шкідливий сайт, поскаржитися на посилання можна через форму. Вставте коротке посилання і в кількох словах опишіть проблему. Що відбувається зі скаргою далі, описано на сторінці безпеки.
Часті запитання
Як дізнатися, куди веде коротке посилання, не відкриваючи його?
Вставте його в сервіс розгортання, наприклад lnk.ua/ua/tools/expand. Він сам звернеться до посилання і покаже кінцеву адресу та ланцюжок переходів.
Якщо перевірка не знайшла загроз, посилання безпечне?
Не обов'язково. Свіжі фішингові сайти потрапляють у бази із запізненням, тому перевірте домен на помилки і не вводьте дані картки, PIN чи коди з SMS.
Чи перевіряє lnk.ua посилання, які створюють користувачі?
Так, посилання перевіряються на шкідливі сайти, деталі є на сторінці безпеки. Якщо шкідливе посилання все ж трапилося, повідомте про нього через форму скарги.
Що робити, якщо я ввів дані картки на підозрілому сайті?
Негайно зателефонуйте в банк за номером на звороті картки і заблокуйте її. Потім змініть паролі і повідомте кіберполіцію.
Чому коротке посилання перестало відкриватися?
Його могли видалити або заблокувати після скарги, або закрився сам сервіс. Про те, що lnk.ua робить зі шкідливими посиланнями, написано на сторінці безпеки.