Cómo verificar un enlace corto antes de hacer clic
Pega el enlace corto en un expansor: te muestra la dirección final y si el sitio está marcado como peligroso, sin abrir la página en tu teléfono. Abajo están las señales de phishing y qué hacer si ya hiciste clic.
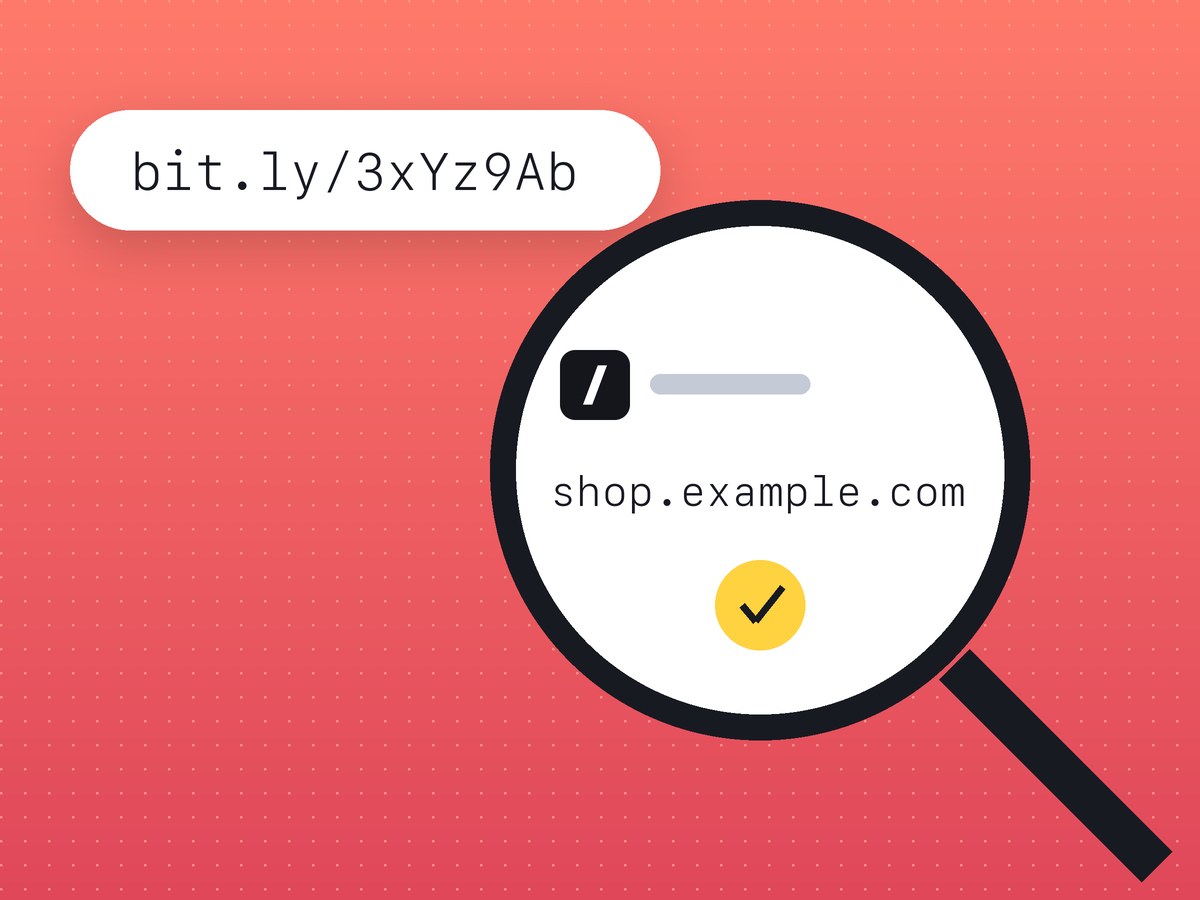
No toques un enlace corto de un SMS o mensaje inesperado hasta ver adónde lleva. Cópialo y pégalo en un expansor de enlaces, que muestra la dirección final y si el sitio está marcado como peligroso. En lnk.ua puedes ver adónde lleva un enlace corto de cualquier acortador, incluidos bit.ly y TinyURL.
Por qué a los estafadores les gustan los enlaces cortos
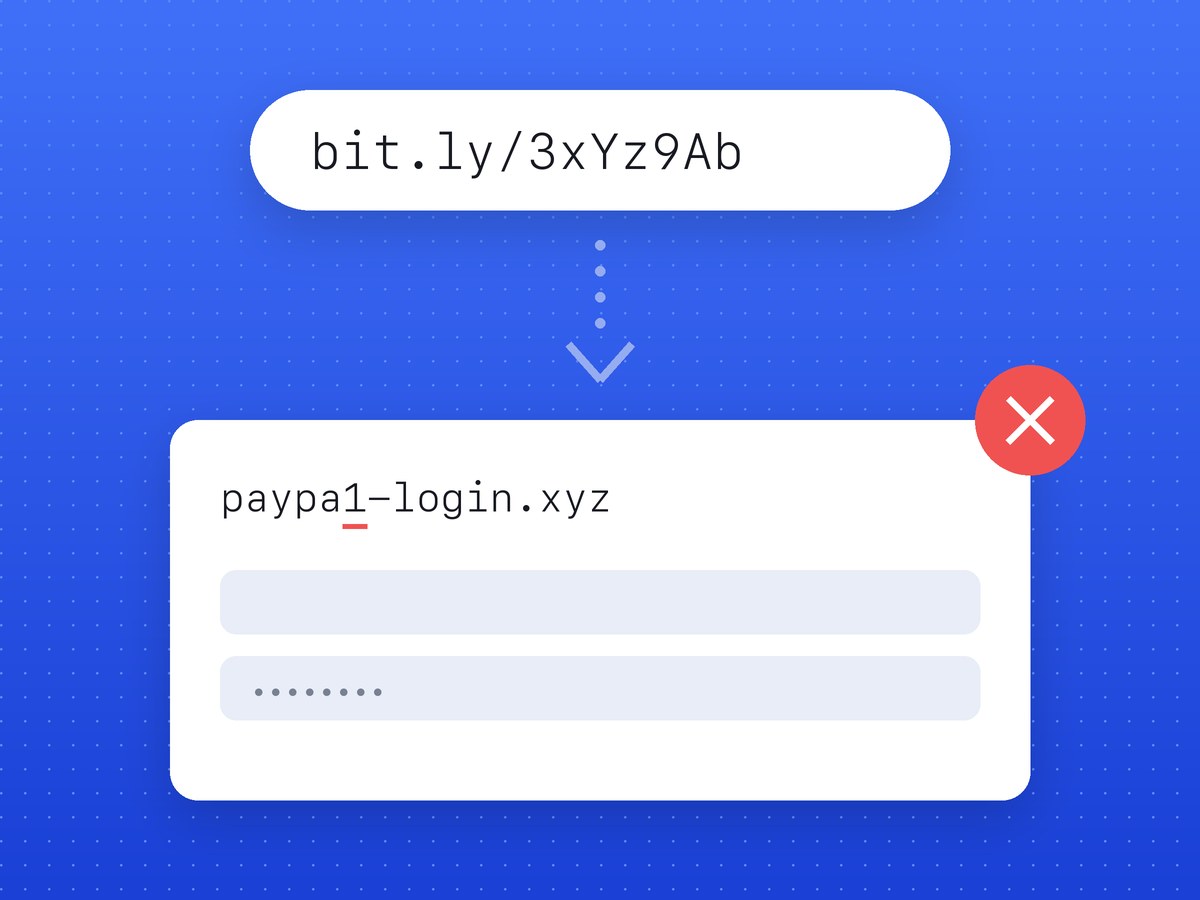
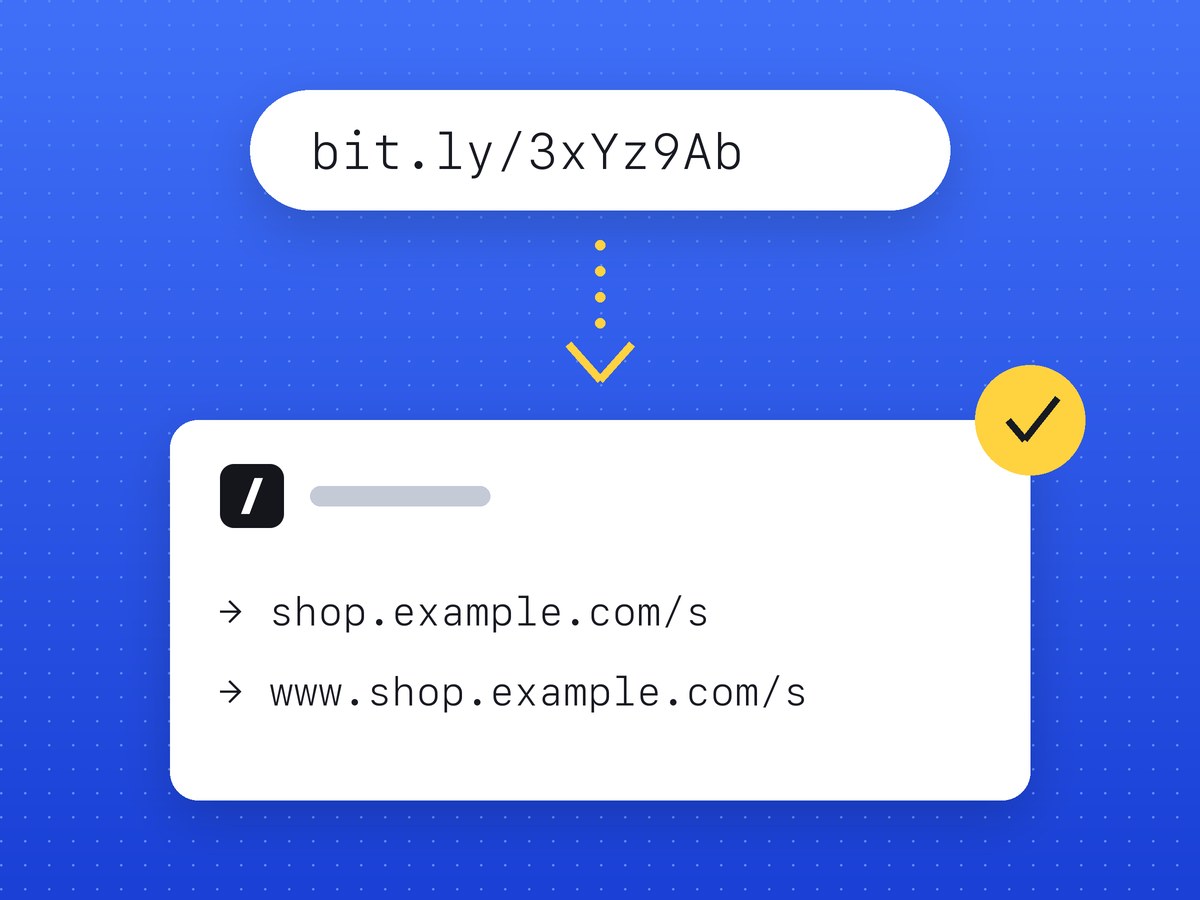
Un enlace corto se ve igual en el boletín de una tienda que en un SMS de phishing: bit.ly/3xYz o lnk.ua/Xk7pQ2mZa. No ves el dominio real. Nueve caracteres de código pueden esconder bank-card-verify.online o parcel-redelivery.top, y el mensaje no te dice cuál. Expande el enlace y tienes la dirección completa delante; una falsificación casi siempre se delata en el dominio.
Las estafas con las que más probablemente te vas a encontrar:
- un SMS «de la empresa de mensajería» que dice que tu paquete está retenido hasta que pagues una pequeña tarifa de reenvío;
- un mensaje «de tu banco» sobre una tarjeta bloqueada;
- una devolución de impuestos o una ayuda del gobierno que supuestamente te corresponde;
- un comprador en un marketplace que te manda un enlace para «recibir el pago» de tu artículo;
- un código QR pegado encima del verdadero en un parquímetro, en un ascensor o en un cartel.
La cámara del teléfono muestra la dirección de un código QR antes de abrir nada. Si es un enlace corto desconocido, expándelo primero.
Cada uno de estos lleva a una copia de un sitio que conoces. Esa copia te pide el número de tarjeta, la fecha de vencimiento, el CVV o un código de un solo uso.
Cómo ver adónde lleva un enlace sin abrirlo
Expande el enlace en línea
Mantén presionado el enlace y elige «Copiar» (no «Abrir»). Pégalo en el campo del expansor. Verás:
- la dirección final a la que llega quien hace clic;
- la cadena completa de redirecciones, si el enlace pasa por varios acortadores;
- una advertencia si alguna dirección ya se conoce como peligrosa.
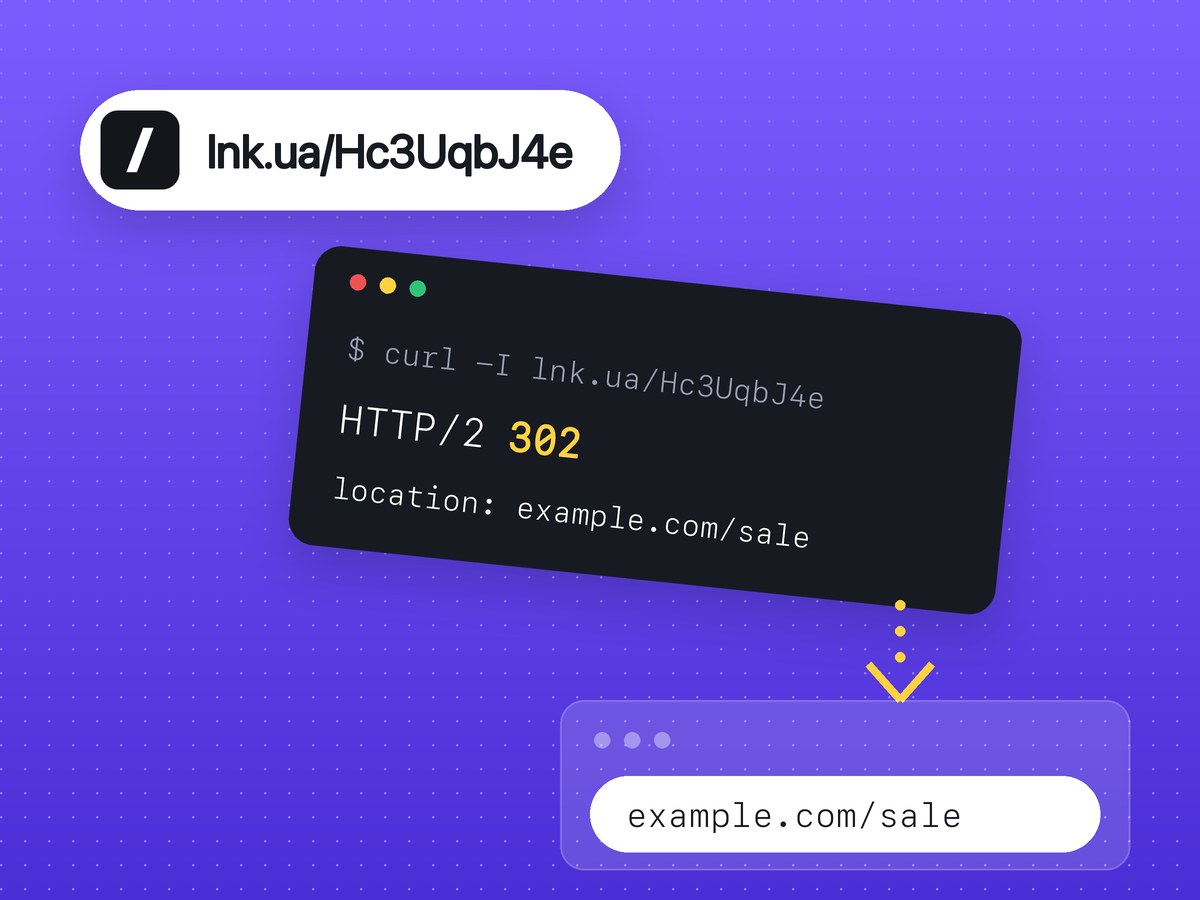
El expansor pide el enlace desde su propio servidor, así que nada se carga en tu teléfono. Para eso sirve una herramienta para «verificar una URL corta».
«No se encontraron amenazas» no significa que el sitio sea seguro. Cada día aparecen sitios de phishing nuevos y llegan a las listas de bloqueo horas o días después. Mira también el dominio; la siguiente sección explica qué buscar.
La vista previa del propio acortador
Algunos acortadores muestran una página de información sobre el enlace si agregas un carácter como «+» al final. No todos lo hacen, y el truco cambia, así que un expansor es más fiable.
Cuidado con mantener presionado un enlace en el navegador del teléfono: la ventana de vista previa que aparece ya cargó la página.
Revisa la dirección final
Cuando tengas la dirección final, revisa esa dirección:
- Google Transparency Report te dice si Google marcó el sitio;
- VirusTotal pasa la dirección por decenas de proveedores de seguridad.
Si les das el enlace corto, evaluarán el dominio del acortador y el sitio que hay detrás quedará sin revisar.
Señales de phishing en la página de destino
Aunque ningún servicio haya encontrado una amenaza, detente si notas algo de esto.
- Un dominio mal escrito o con una palabra de más:
tubanco-seguro.top,paypal.com-verify.site,parcel-delivery-help.online. El dominio real es la última parte antes de la primera «/». Entubanco.com.secure-login.comessecure-login.com. - Alfabetos mezclados. Una «a» latina y una «а» cirílica se ven idénticas en pantalla. Si la dirección expandida empieza con
xn--, mírala con más atención. - La página te pide el CVV, el PIN, un código de un solo uso o la contraseña de tu banca en línea. Tu banco nunca te los pide a través de un enlace.
- «Ingresa los datos de tu tarjeta para recibir dinero». Para un pago a tu cuenta basta, como mucho, el número de tarjeta, nunca la fecha de vencimiento ni el CVV.
- Una cuenta regresiva: «en los próximos 30 minutos», «o tu paquete será devuelto», «tu cuenta será suspendida».
- Una oferta para descargar un
.apko una «actualización de la app» desde el sitio web, sin pasar por la App Store ni Google Play.
Si ya hiciste clic o ingresaste tus datos
Abrir la página casi nunca es el problema por sí solo. Lo que escribiste o instalaste, sí.
- ¿Ingresaste los datos de la tarjeta o un código de un solo uso? Llama de inmediato a tu banco al número impreso en el reverso de la tarjeta y bloquéala. No esperes a que aparezca un cargo.
- ¿Ingresaste una contraseña? Cámbiala en ese sitio y en todos donde la hayas reutilizado, y activa la autenticación en dos pasos.
- ¿Instalaste un archivo o una app? Desactiva los datos móviles y el Wi-Fi, desinstala la app y analiza el teléfono con un programa de seguridad. Si tienes apps bancarias en el teléfono, avisa a tu banco.
- Guarda una captura del mensaje, el número del remitente y el enlace, y denúncialo ante el servicio de delitos informáticos o fraudes de tu país.
- Si el mensaje vino de alguien de tus contactos, avisa a tus personas cercanas: esa cuenta probablemente fue robada.
Cómo denunciar un enlace malicioso de lnk.ua
Las direcciones acortadas con lnk.ua se revisan en busca de sitios maliciosos. Cómo funciona se describe en cómo lnk.ua protege sus enlaces.
Ninguna revisión automática lo detecta todo: un sitio puede volverse malicioso después, y el phishing nuevo llega a las listas de bloqueo con retraso. Las denuncias de quienes ven el enlace cubren ese hueco.
Si un enlace de lnk.ua lleva a un sitio fraudulento o malicioso, puedes denunciar un enlace con el formulario. Pega el enlace corto y describe el problema en pocas palabras. Lo que pasa después con la denuncia se explica en la página de seguridad.
Preguntas frecuentes
¿Cómo puedo ver adónde lleva un enlace corto sin abrirlo?
Pégalo en un expansor como lnk.ua/es/tools/expand. El expansor pide el enlace por su cuenta y te muestra la dirección final y la cadena de redirecciones.
Si la revisión no encontró amenazas, ¿el enlace es seguro?
No necesariamente. Los sitios de phishing nuevos llegan a las listas de bloqueo con retraso, así que revisa si el dominio tiene errores y nunca ingreses datos de tarjeta, un PIN ni códigos de un solo uso.
¿lnk.ua revisa los enlaces que crea la gente?
Sí, los enlaces se revisan en busca de sitios maliciosos; los detalles están en la página de seguridad. Si se cuela uno dañino, denúncialo con el formulario.
¿Qué hago si ingresé los datos de mi tarjeta en un sitio sospechoso?
Llama de inmediato a tu banco al número del reverso de la tarjeta y bloquéala. Después cambia tus contraseñas y denuncia el sitio ante el servicio de fraudes de tu país.
¿Por qué un enlace corto dejó de abrirse?
Puede que lo hayan borrado o bloqueado después de una denuncia, o que el acortador haya cerrado. La página de seguridad explica qué hace lnk.ua con los enlaces dañinos.